In Teil 1 haben wir gerechnet: Acht SSIDs auf drei hörbaren APs desselben Kanals belegen im Beispiel rund 12 % der Airtime allein mit Beacons, bevor ein einziges Nutzdatenpaket übertragen ist. Die Lösungen dagegen sind seit Jahren bekannt.
Trotzdem kommen im Betriebsalltag schnell weitere SSIDs dazu. Dieser Teil zeigt, warum das Aufräumen schwerfällt und wie der Weg zurück zu wenigen SSIDs aussieht.
Schnell angelegt, nie wieder abgebaut
Eine neue SSID ist im Controller in fünf Minuten angelegt. Sie wieder loszuwerden, ist ein Projekt. Dafür gibt es fünf typische Gründe:
- Die Kosten sind unsichtbar: Der Beacon-Anteil fällt im täglichen Monitoring kaum auf. Die Nutzer melden nur „Das WLAN ist langsam“, und eine naheliegende Reaktion sind zusätzliche Access Points.
- Niemand weiss, wer noch dranhängt: Zweck und Zuständigkeit sind nicht dokumentiert. Das Risiko, beim Abschalten den Betrieb zu stören, erscheint zu gross.
- IoT lässt sich nicht einfach umkonfigurieren: Handscanner, Drucker oder Sensoren haben oft kein zentrales Management. Ein SSID-Wechsel kann bedeuten, jedes Gerät einzeln anzufassen.
- SSID gleich Sicherheitszone: Eine eigene SSID pro Zone ist leicht zu erklären, auch gegenüber Auditoren. Dynamische Zuweisungen sind abstrakter, können mit passenden Zugriffsregeln aber dieselbe Trennung ermöglichen.
- Kein Budget fürs Aufräumen: Das Projekt liefert keine neue Funktion. Ohne nachvollziehbaren Nutzen lässt sich der Aufwand schwer rechtfertigen.
Eine SSID, viele Segmente
Eine Sicherheitszone braucht nicht zwingend eine eigene SSID. Geräte können dasselbe WLAN nutzen und trotzdem unterschiedlichen VLANs und Zugriffsregeln unterliegen. Die Zuordnung erfolgt anhand der Benutzer- oder Geräteidentität beziehungsweise des verwendeten Schlüssels.
Die SSID stellt dabei den Zugang zum WLAN bereit. Die eigentliche Trennung übernehmen die Netzsegmente und die zugehörigen Regeln.
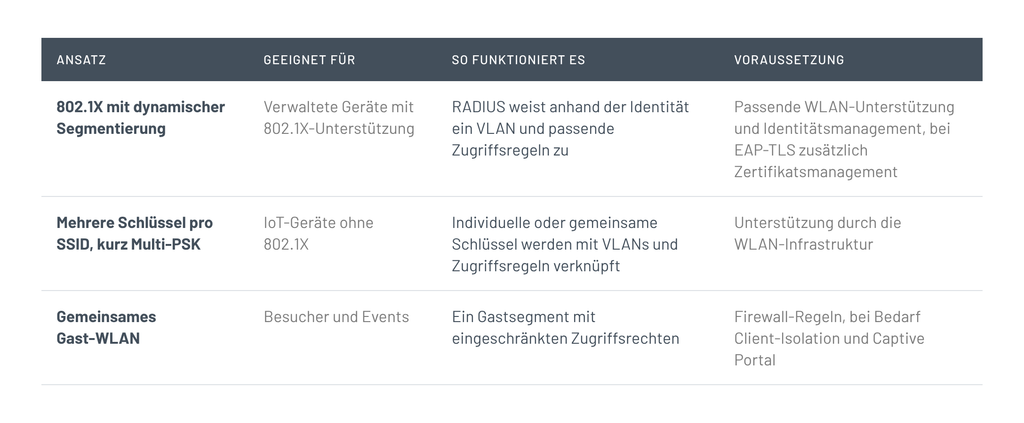
Für eine dynamische VLAN-Zuweisung ist nicht zwingend eine umfassende NAC-Lösung nötig. Ein entsprechend konfigurierter RADIUS-Server und eine WLAN-Infrastruktur, die seine Zuweisungen umsetzt, können ausreichen.
Ein mögliches Zielbild sind drei SSIDs: Corporate, IoT und Guest. Die Zahl ist kein Selbstzweck. Zusätzliche SSIDs können nötig sein, wenn Geräte unterschiedliche Sicherheits- oder WLAN-Einstellungen benötigen, die sich nicht gemeinsam umsetzen lassen.
Mehrere Schlüssel, ein WLAN
Handscanner, Drucker oder Sensoren unterstützen nicht immer die Anmeldung, die bei verwalteten Firmenlaptops üblich ist. Häufig verbinden sie sich über ein WLAN-Passwort. Trotzdem brauchen sie keine eigene SSID pro Gerätetyp.
Die Lösung sind mehrere Schlüssel innerhalb derselben SSID. Ein Drucker erhält beispielsweise einen anderen Schlüssel als ein Handscanner. Mit dem jeweiligen Schlüssel sind Zugriffsregeln verbunden: Der Drucker darf die Druckdienste erreichen, der Handscanner die Lageranwendung. Beide nutzen dasselbe WLAN, erhalten aber unterschiedliche Berechtigungen.
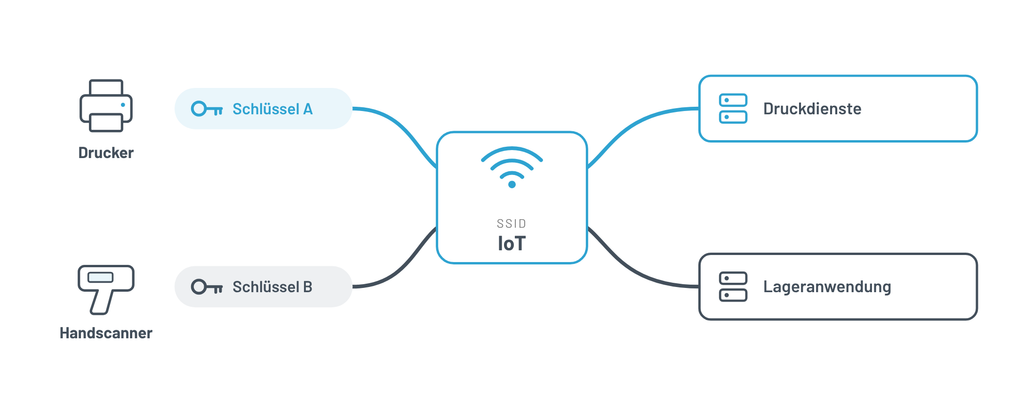
Ein eigener Schlüssel pro Gerät erleichtert zudem das Sperren: Geht ein Handscanner verloren, lässt sich sein Schlüssel widerrufen, ohne alle anderen Handscanner neu einzurichten. Ein gemeinsamer Schlüssel pro Gerätegruppe bedeutet weniger Verwaltungsaufwand, muss bei einem Wechsel aber auf allen betroffenen Geräten ersetzt werden.
Ob und mit welchen Einschränkungen Multi-PSK unterstützt wird, muss vor der Umsetzung geprüft werden. Das gilt besonders für die Kombination mit WPA3. Für verwaltete Geräte, die es unterstützen, bleibt 802.1X mit EAP-TLS ein sinnvolles Zielbild.
Von acht auf drei
Aufräumen gelingt schrittweise:
- Bestand und Ausgangslage erfassen: Zweck, Verantwortliche und Clients jeder SSID dokumentieren. Dabei auch selten aktive Geräte berücksichtigen. Die Kanalauslastung messen und den Beacon-Anteil mit einer WLAN-Analyse bestimmen oder anhand dokumentierter Annahmen berechnen.
- Unnötige Ausstrahlung reduzieren: Jede SSID nur auf den Bändern und APs aktivieren, auf denen sie gebraucht wird. Die niedrigste Basic Rate erst nach Prüfung von Abdeckung, Roaming und Client-Kompatibilität anheben. Anschliessend die tatsächlich verwendete Beacon-Datenrate kontrollieren.
- Zielbild festlegen: Bestehende SSIDs einem Ziel-WLAN zuordnen oder zum Abschalten markieren. Anmeldung, Segmentierung und Zugriffsregeln vorab mit repräsentativen Geräten testen.
- In Wellen migrieren: Alte und neue SSIDs zeitlich begrenzt parallel betreiben. Gerätegruppen schrittweise umziehen, mit festem Abschalttermin und Rückfallmöglichkeit.
- Abschalten und vergleichen: Unter vergleichbaren Lastbedingungen erneut messen. Neben dem Beacon-Anteil auch Wiederholungsraten, Latenz und die betroffenen Anwendungen betrachten. Die gesamte Kanalauslastung allein zeigt nicht, wie viel Beacon-Overhead eingespart wurde.
Für ein Unternehmen mit acht SSIDs könnte das so aussehen:
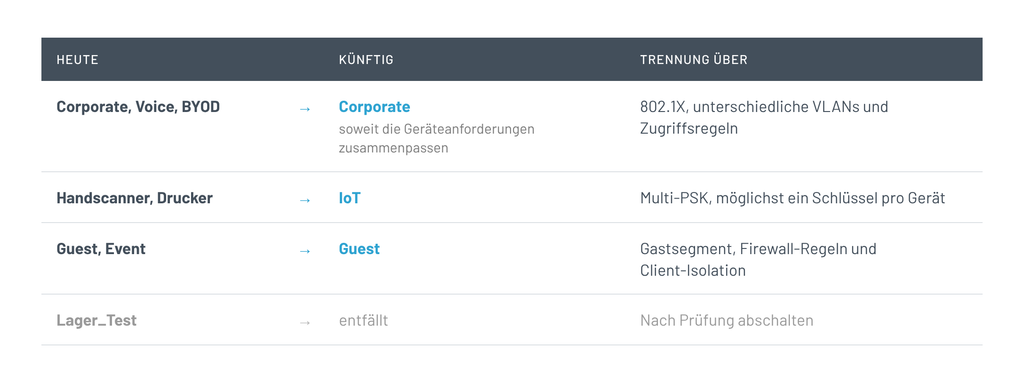
Ein Captive Portal kann den Gastzugang ergänzen. Die Trennung vom internen Netz übernehmen jedoch die Zugriffsregeln, nicht die Portalseite.
Im Rechenbeispiel aus Teil 1 sinkt die Beacon-Airtime durch die Reduktion von acht auf drei SSIDs von rund 12 % auf gut 4 %. Werden die Beacons zusätzlich mit 12 statt 6 Mbit/s übertragen, bleiben gut 2 %.
Dabei gelten weiterhin die Annahmen aus Teil 1 mit separaten Beacons je SSID. Verfahren wie Multiple BSSID können mehrere SSIDs gemeinsam ankündigen, insbesondere im 6-GHz-Band. Dort lässt sich diese Rechnung nicht unverändert übertragen.
Aufräumen lohnt sich
Zu viele SSIDs entstehen oft aus vielen kleinen Einzelentscheidungen. Die Technik für den Weg zurück ist da: 802.1X mit dynamischer Segmentierung, mehrere Schlüssel für Geräte ohne 802.1X und ein gemeinsames Gast-WLAN.
Damit es aufgeräumt bleibt, braucht jede SSID einen dokumentierten Zweck und eine verantwortliche Person. Temporäre Netze erhalten ein Ablaufdatum. Vor jeder neuen SSID wird geprüft, ob ein weiteres Segment im bestehenden WLAN genügt.
Der erste Schritt ist eine Bestandsaufnahme. Sie macht Nutzen und Aufwand sichtbar und schafft die Grundlage, das Aufräumen endlich einzuplanen.
Links
Wi-Fi-Dschungel: Die technischen Konsequenzen von zu vielen SSIDs | Teil 1/2